عامل هوشمند سازمانی
AI Agent سازمانی چیست و چه کاری باید انجام دهد؟
AI Agent سازمانی سامانهای است که برای رسیدن به هدف محدود، وضعیت را مشاهده میکند، گام بعدی و ابزار مجاز را انتخاب میکند، نتیجه را میسنجد و این حلقه را تا پایان، توقف یا نیاز به تأیید ادامه میدهد. Agent باید دامنه هدف، محیط، ابزار، مجوز، بودجه عملیات، شواهد، نقاط تأیید و صاحب پاسخگویی مشخص داشته باشد؛ خودمختاری نامحدود ویژگی مطلوب نیست.
انتشار: · آخرین بهروزرسانی:
نویسنده: تحریریه پیکا — پژوهش و ویرایش با کمک ابزارهای هوش مصنوعی؛ مسئولیت انتشار با پیکا است
روش پژوهش، استفاده از AI و اصلاح محتوا
AI Agent سازمانی سامانهای است که برای رسیدن به هدف محدود، وضعیت را مشاهده میکند، گام بعدی و ابزار مجاز را انتخاب میکند، نتیجه را میسنجد و این حلقه را تا پایان، توقف یا نیاز به تأیید ادامه میدهد. Agent باید دامنه هدف، محیط، ابزار، مجوز، بودجه عملیات، شواهد، نقاط تأیید و صاحب پاسخگویی مشخص داشته باشد؛ خودمختاری نامحدود ویژگی مطلوب نیست.
تفاوت workflow و Agent چیست؟
در workflow، شاخهها و ترتیب ابزارها عمدتاً با کد از قبل تعیین میشوند؛ Agent بر اساس وضعیت میتواند مسیر را پویا انتخاب کند. Anthropic توصیه میکند از سادهترین الگوی کافی شروع شود، چون سیستم agentic در برابر انعطاف بیشتر، هزینه و تأخیر بیشتری دارد. مقایسه چتبات و دستیار هوشمند نیز مرز پاسخ، کمک و اقدام را روشن میکند.
حلقه plan-act-observe چگونه کار میکند؟
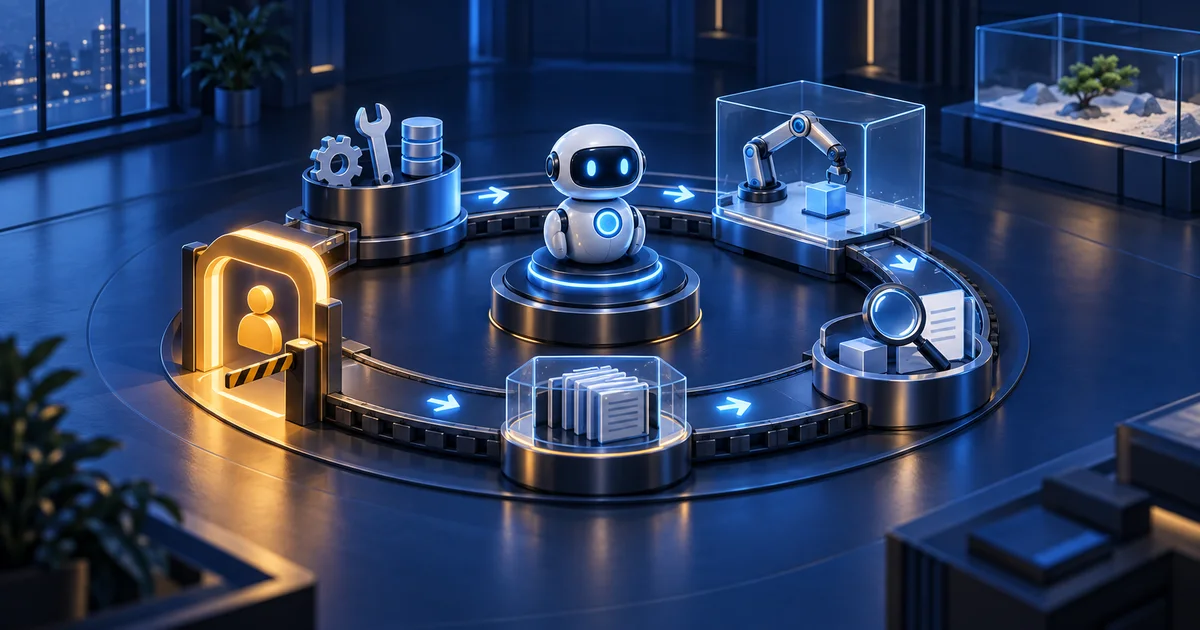
برای پاسخ به پرسش «حلقه plan-act-observe چگونه کار میکند»، باید اجزا و رابطه میان آنها همزمان دیده شود. نمودار زیر نقش هر جزء را در مسیر کلی نشان میدهد و کمک میکند وابستگیها پیش از اجرا یا تغییر معماری مشخص شوند.
- هدف درخواست و محدودیتها به وضعیت قابل اجرا تبدیل میشوند.
- برنامه گام بعدی از میان گزینههای مجاز انتخاب میشود.
- اقدام ابزار با ورودی محدود و هویت خدمت فراخوانی میشود.
- مشاهده نتیجه، خطا و تغییر وضعیت ثبت و ارزیابی میشوند.
- توقف پایان، سقف، خطا یا نیاز به تأیید حلقه را متوقف میکند.
هر تکرار باید شناسه، ورودی، ابزار، خروجی و تصمیم بعدی قابل مشاهده داشته باشد. سامانه نباید فقط متن نهایی را نگه دارد، زیرا خطا ممکن است در انتخاب ابزار یا تغییر وضعیت رخ داده باشد. ثبت رخداد باید با کمینهسازی داده و سیاست نگهداری انجام شود تا خود لاگ به منبع نشت تبدیل نشود.
چه زمانی Agent واقعاً لازم است؟
Agent زمانی ارزش دارد که مسیر حل مسئله از قبل کاملاً قابل تعیین نیست، چند ابزار یا منبع باید بر اساس نتیجه میانی انتخاب شوند و ارزش انعطاف از هزینه کنترل بیشتر باشد. برای پرسشوپاسخ، استخراج قالب ثابت یا گردش تأیید مشخص، چتبات، دستیار یا workflow معمولاً انتخاب قابل پیشبینیتری هستند. اولویتبندی موارد استفاده باید این نیاز را اثبات کند.
ابزار Agent چگونه طراحی میشود؟
هر ابزار باید یک کار محدود، نام روشن، schema ورودی، خروجی قابل بررسی، خطاهای شناختهشده و مجوز کمینه داشته باشد. ابزار خواندن را از نوشتن جدا کنید و عملیات حساس را به نسخه پیشنمایش و تأیید تبدیل کنید. یک ابزار عمومی اجرای کد یا دسترسی گسترده فایل، سطح حمله و دامنه خسارت را بیدلیل بزرگ میکند.
مجوز و تأیید انسانی کجا اعمال میشوند؟
مجوز باید روی هویت Agent و کاربر، نوع ابزار، منبع، رکورد و عملیات اعمال شود. تأیید انسانی برای ارسال پیام، تغییر رکورد، پرداخت، حذف یا انتشار باید جزئیات اقدام را نشان دهد و زماندار باشد. RAG امن با سطح دسترسی نمونهای از اعمال مجوز پیش از ورود داده به زمینه است؛ کنترل رابط بهتنهایی کافی نیست.
sandbox و محدودکردن دامنه خسارت چه نقشی دارند؟
اجرای کد، مرور وب یا کار با فایل باید در محیط محدود با منابع، شبکه، زمان و خروجی کنترلشده انجام شود. credential کوتاهعمر، فهرست مقصد مجاز، سقف تعداد اقدام و قابلیت لغو، اثر خطا یا prompt injection را کم میکنند. داده بازیابیشده باید داده تلقی شود، نه دستور قابل اعتماد؛ محتوای بیرونی نباید مرز مجوز را تغییر دهد.
Agent چگونه ارزیابی میشود؟
نتیجه نهایی کافی نیست. باید موفقیت وظیفه، انتخاب مسیر، استفاده درست از ابزار، تعداد گام، هزینه، تأخیر، توقف، بازیابی از خطا و رعایت مجوز سنجیده شوند. ارزیابی Agentها دشوارتر است چون چند مسیر ممکن است معتبر باشند؛ ترکیب آزمون قطعی، شبیهسازی، داوری انسانی و بازپخش رخدادها تصویری قویتر میسازد.
ریسکهای اصلی Agent چیست؟
برای پاسخ به پرسش «ریسکهای اصلی Agent چیست»، گزینهها باید با معیارهای یکسان و مرتبط با تصمیم مقایسه شوند. جدول زیر تفاوتهای اصلی را کنار هم قرار میدهد تا انتخاب فقط بر برداشت یا نام ابزار تکیه نکند.
| ریسک | نمونه | کنترل |
|---|---|---|
| اختیار بیش از حد | نوشتن یا ارسال ناخواسته | مجوز کمینه و تأیید |
| تزریق دستور | محتوای بیرونی ابزار را هدایت کند | مرزبندی داده و سیاست |
| حلقه بیپایان | تکرار پرهزینه یا مخرب | سقف گام، زمان و هزینه |
| وضعیت ناسازگار | نیمهتمام ماندن چند اقدام | idempotency، rollback و reconciliation |
| ممیزی ناکافی | علت اقدام روشن نباشد | ثبت مسیر، ابزار و تصمیم |
امنیت AI سازمانی باید مدل، harness، ابزار و محیط را با هم ببیند. Anthropic نیز در بحث agent قابل اعتماد بر کنترل انسان، امنیت تعامل، شفافیت و حریم خصوصی تأکید میکند. هیچ دستور سیستمی بهتنهایی جای محدودیت فنی، مجوز و مشاهدهپذیری را نمیگیرد.
مسیر پایلوت تا تولید چگونه است؟
پاسخ عملی به پرسش «مسیر پایلوت تا تولید چگونه است» یک مسیر مرحلهای، قابل بازبینی و دارای خروجی مشخص است. ترتیب زیر کمک میکند هر مرحله پیش از رفتن به مرحله بعد سنجیده شود و خطا زودتر آشکار بماند.
- شبیهسازی ابزارها را ابتدا روی داده مصنوعی یا read-only آزمایش کنید.
- دامنه محدود یک کاربر، یک جریان و ابزارهای کمینه را انتخاب کنید.
- تأیید همه اقدامات پیش از اعتماد، هر تغییر را به انسان نشان دهید.
- کاهش تدریجی اصطکاک فقط اقدام کماثر و برگشتپذیر را پس از شواهد خودکار کنید.
- عملیات پایش، رخداد، توقف، بازگشت و بازبینی دورهای را مالکدار کنید.
نقشه راه AI سازمانی باید شرط عبور هر سطح اختیار را ثبت کند. تغییر مدل، ابزار یا مجوز میتواند رفتار را عوض کند و به آزمون رگرسیون نیاز دارد. تولید یعنی Agent در شرایط عادی و شکست قابل اداره باشد، نه اینکه فقط یک وظیفه نمایشی را یکبار کامل کند.
آیا Agent همان مدل زبانی است؟
خیر. Agent یک سامانه شامل مدل، دستورها، ابزارها، محیط، وضعیت، کنترل و پایش است؛ مدل فقط یکی از اجزاست.
آیا Agent باید کاملاً خودکار باشد؟
خیر. دامنه اختیار باید متناسب با اثر باشد و بسیاری از اقدامات حساس به تأیید صریح انسان نیاز دارند.
چرا workflow را به Agent ترجیح دهیم؟
وقتی مسیر قابل تعریف است، workflow معمولاً پیشبینیپذیرتر، ارزانتر و سادهتر برای آزمون و ممیزی است.
مهمترین معیار پایلوت Agent چیست؟
تکمیل وظیفه همراه با رعایت مجوز، انتخاب درست ابزار، توقف مناسب و امکان توضیح مسیر؛ نتیجه نهایی بهتنهایی کافی نیست.
اختیار Agent را مرحلهای طراحی کنید پیکا میتواند مورد استفاده، ابزار، مرز مجوز و مجموعه ارزیابی یک Agent محدود را طراحی کند. گفتوگو درباره Agent
چه زمانی این صفحه پاسخ شما نیست؟
اگر بهجای این راهنمای جامع به موضوع نزدیکتر، دامنه محدودتر یا مرحله اجرایی دیگری نیاز دارید، صفحه «جایگزین پیشنهادی» مسیر دقیقتری ارائه میکند. برای انتخاب از میان همه موضوعها نیز فهرست بلاگ را ببینید.
منابع این مقاله چه زمانی بررسی شدهاند؟
منابع زیر برای کنترل تعریفها، معیارها و نکتههای فنی مقاله بررسی شدهاند؛ تاریخ کنار هر منبع زمان آخرین بازبینی آن را نشان میدهد.
- Anthropic — Building effective agents — بررسیشده در 2026-09-11
- Anthropic — Trustworthy agents in practice — بررسیشده در 2026-09-11
- OWASP — Top 10 for LLM and Generative AI — بررسیشده در 2026-09-11
- NIST — AI Risk Management Framework — بررسیشده در 2026-09-11
برای ادامه مطالعه کدام مطالب مرتبطاند؟
این مسیرها موضوع مقاله را از زاویه خدمت، معماری یا تصمیم اجرایی تکمیل میکنند و برای بررسی مرحله بعد مناسباند.