امضای الکترونیکی و دیجیتال
امضای دیجیتال در اتوماسیون اداری چگونه کار میکند؟
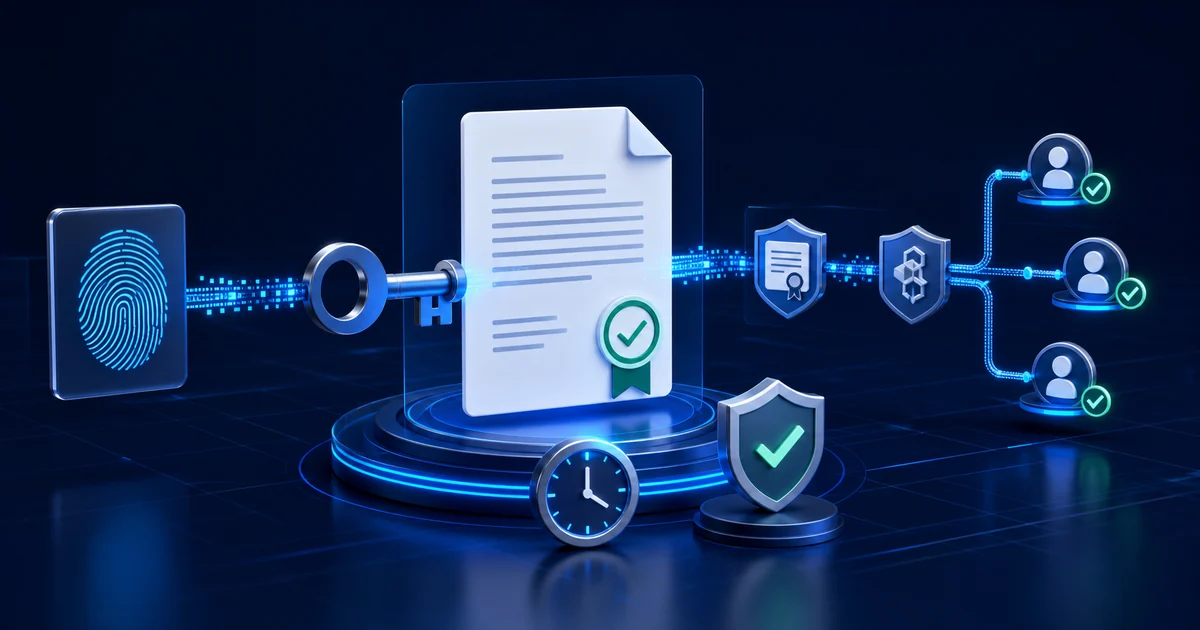
چسباندن تصویر امضا اثبات فنی ایجاد نمیکند. امضای دیجیتال باید هویت امضاکننده، تمامیت سند، زمان و امکان اعتبارسنجی بعدی را حفظ کند.
انتشار: · آخرین بهروزرسانی:
نویسنده: تحریریه پیکا با کمک هوش مصنوعی — پژوهش، نگارش و ویرایش فارسی
امضای دیجیتال روشی رمزنگاریشده برای پیوند دادن یک امضاکننده به نسخه مشخصی از سند است. اگر متن یا فایل پس از امضا تغییر کند، اعتبار امضا باید از بین برود یا تغییر قابل تشخیص باشد. این ویژگی آن را از تصویر اسکنشده امضا یا ثبت یک تیک ساده متمایز میکند.
امضای الکترونیکی و امضای دیجیتال چه فرقی دارند؟
تفاوت مفهومی
| امضای الکترونیکی | امضای دیجیتال |
|---|---|
| مفهومی گسترده برای اعلام موافقت الکترونیکی | روش فنی مبتنی بر رمزنگاری کلید عمومی |
| میتواند کلیک، نام تایپشده یا تصویر باشد | با گواهی، هش و کلید امضاکننده اعتبارسنجی میشود |
| قدرت اثبات وابسته به فرایند و شواهد | تمامیت فایل و هویت گواهی را قابل بررسی میکند |
امضای دیجیتال به زبان ساده چگونه ساخته میشود؟
- نسخه نهایی
سامانه فایل یا محتوای دقیق قابل امضا را ثابت میکند.
- هش سند
از محتوا یک اثر انگشت دیجیتال ساخته میشود.
- امضا با کلید خصوصی
اثر انگشت با ابزار یا سرویس امن امضاکننده امضا میشود.
- ثبت گواهی و زمان
هویت گواهی، زنجیره اعتماد و در صورت نیاز مهر زمان نگهداری میشوند.
- اعتبارسنجی
سامانه با کلید عمومی بررسی میکند سند تغییر نکرده و امضا معتبر است.
- آرشیو شواهد
فایل، امضا، گواهی، زمان و رویدادهای مسیر کنار هم نگهداری میشوند.
مسیر چندامضایی در اتوماسیون
قرارداد یا صورتجلسه ممکن است به امضای ترتیبی یا موازی چند نفر نیاز داشته باشد. مسیر باید ترتیب، مهلت، حق رد، امکان درخواست اصلاح و رفتار پس از تغییر سند را مشخص کند. با هر تغییر محتوایی باید معلوم شود امضاهای قبلی معتبر میمانند یا نسخه تازه به امضا نیاز دارد.
اشتباههای رایج
- استفاده از تصویر امضا بهعنوان امضای دیجیتال
- اجازه ویرایش فایل بدون بیاعتبار کردن امضا
- نگهداری کلید خصوصی در محل ناامن یا حساب مشترک
- ثبت نکردن نسخه دقیق سند و زمان اقدام
- نداشتن روش بررسی ابطال یا انقضای گواهی
- آرشیو فایل بدون داده لازم برای اعتبارسنجی آینده
- یکسان فرض کردن همه اسناد از نظر ریسک و الزام
چکلیست پیادهسازی
- نوع اسناد و سطح ریسک هرکدام را دستهبندی کنید.
- روش احراز هویت و منبع گواهی را تعیین کنید.
- نسخه نهایی و قالب فایل قابل امضا را ثابت کنید.
- مسیر ترتیب، رد، اصلاح و انقضای درخواست را طراحی کنید.
- کلیدها، رازها و دسترسی راهبری را تفکیک کنید.
- اعتبارسنجی گواهی و تغییر سند را آزمایش کنید.
- شواهد لازم برای ممیزی و نگهداری بلندمدت را مشخص کنید.
- سناریوی خروج کارمند، ابطال گواهی و بازیابی سرویس را تمرین کنید.
امضای دیجیتال کجا ارزش بیشتری دارد؟
قرارداد، صورتجلسه، مصوبه، نامه رسمی، درخواست پرداخت و اسناد منابع انسانی نمونههای رایجاند. انتخاب باید بر اساس حجم، ارزش، ریسک جعل یا انکار، زمان فعلی گردش و نیاز به ممیزی انجام شود؛ نه صرفاً امکان فنی.
پرسشهای پرتکرار
آیا تصویر امضا معتبر است؟
تصویر بهتنهایی تمامیت سند و مالکیت امضا را اثبات نمیکند. اعتبار هر روش به فرایند احراز هویت، شواهد و الزامات حقوقی بستگی دارد.
اگر سند بعد از امضا تغییر کند چه میشود؟
در پیادهسازی صحیح، تغییر باید در اعتبارسنجی آشکار شود و معمولاً نسخه جدید به امضای تازه نیاز دارد.
آیا امضا بدون توکن سختافزاری ممکن است؟
راهکارهای مختلفی وجود دارند، اما محل و روش حفاظت کلید خصوصی تعیینکننده است. انتخاب باید با سطح ریسک و الزامات گواهی سازگار باشد.
اعتبارسنجی بلندمدت و چرخه عمر گواهی
سیستم مکاتبات اداری باید نسخه دقیق فایل امضاشده، امضا، زنجیره گواهی، زمان و نتیجه اعتبارسنجی را کنار پرونده نگه دارد. نمایش یک تیک سبز در لحظه امضا برای سالهای بعد کافی نیست. با انقضا یا ابطال گواهی، سامانه باید بتواند شواهد زمان امضا و وضعیت اعتبار در همان زمان را بازسازی کند.
مدیریت اسناد الکترونیکی باید تغییر نسخه پس از امضا را آشکار کند و اجازه ندهد فایل تازه با سابقه امضای نسخه قبلی اشتباه شود. سیاست نگهداری شواهد، قالب فایل و روش مهاجرت آرشیو باید با عمر مورد انتظار سند هماهنگ باشد. خروجی گرفتن نیز باید داده لازم برای اعتبارسنجی مستقل را حفظ کند.
در خدمات یکپارچهسازی، پاسخ سرویس امضا باید با شناسه درخواست، کاربر، نسخه سند و رویداد فرایند تطبیق داده شود. callback نامعتبر یا تکراری نباید وضعیت سند را تغییر دهد. کلیدها و رازهای اتصال در سمت سرور نگهداری شوند و خطای سرویس، انقضای درخواست و لغو امضاکننده مسیر مشخص داشته باشند.
- ثبت هش و نسخه دقیق سند
- بررسی زنجیره اعتماد و وضعیت ابطال
- مهر زمان برای اسناد با عمر طولانی
- جلوگیری از پردازش callback تکراری
- آرشیو شواهد لازم برای اعتبارسنجی مستقل